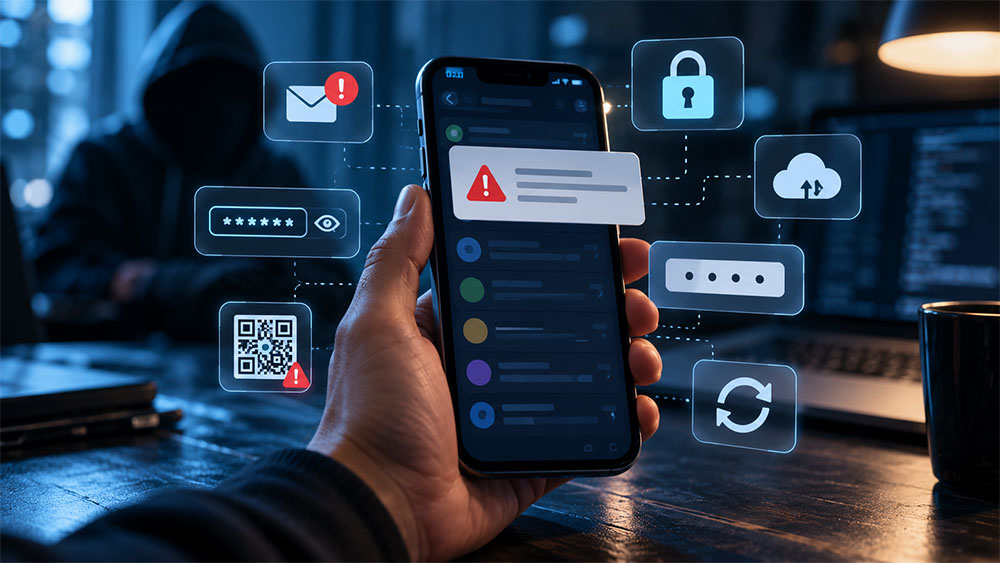
El celular concentra buena parte de nuestra vida cotidiana: conversaciones privadas, fotografías, contactos, correos electrónicos, aplicaciones bancarias y accesos a redes sociales. Sin embargo, muchas de las prácticas que repetimos a diario, casi sin prestarles atención, pueden dejar expuesta información personal o facilitar el ingreso de terceros a nuestras cuentas.
No siempre se necesitan ataques informáticos sofisticados para comprometer la seguridad de un usuario. En muchos casos, alcanza con aprovechar una contraseña repetida, un mensaje que genera urgencia o un código de verificación compartido sin comprobar quién lo solicita.
En el marco del Mes de la Ciberseguridad, la empresa tecnológica TIVIT identificó siete errores cotidianos que aumentan los riesgos digitales, desde la exposición de datos personales hasta la pérdida de archivos importantes. Las recomendaciones, difundidas por Noticias Argentinas, ponen el foco en hábitos que pueden modificarse sin necesidad de contar con conocimientos técnicos avanzados.
El problema adquiere especial relevancia porque el teléfono ya no funciona solamente como un medio de comunicación, sino también como una herramienta de identificación, almacenamiento y gestión financiera. Un acceso indebido puede comprometer simultáneamente distintas cuentas, mientras que la pérdida del dispositivo también puede significar la desaparición de información que no se encuentra respaldada.
Los siete descuidos que conviene evitar
1. Responder apresuradamente a mensajes que generan urgencia
Un supuesto problema con una cuenta bancaria, una compra que necesita confirmación o un paquete que no pudo entregarse son algunas de las situaciones utilizadas para provocar una reacción inmediata.
Los mensajes suelen advertir que, si no se realiza determinada acción en pocos minutos, se bloqueará una cuenta o se perderá algún beneficio. La urgencia busca reducir el tiempo que la persona dedica a comprobar si la comunicación es auténtica.
Antes de abrir un enlace, la recomendación es verificar quién envió el mensaje, revisar la dirección web y evaluar si realmente corresponde realizar la operación solicitada. Cuando existen dudas, lo más seguro es ingresar directamente a la aplicación o al sitio oficial de la empresa, sin utilizar el vínculo recibido.
2. Utilizar una misma contraseña para diferentes cuentas
Recordar numerosas claves puede resultar incómodo, por lo que muchas personas utilizan la misma combinación para acceder al correo electrónico, las redes sociales, las plataformas comerciales y otros servicios.
Aunque parece una solución práctica, repetir contraseñas multiplica las consecuencias de una filtración de datos. Si una clave queda expuesta en una plataforma, puede ser utilizada por delincuentes para intentar ingresar a otras cuentas del mismo usuario.
El riesgo es especialmente importante cuando la contraseña comprometida también permite acceder al correo electrónico, desde donde pueden iniciarse procesos de recuperación de otros servicios.
La medida preventiva consiste en utilizar claves largas, difíciles de adivinar y diferentes para cada cuenta. Los administradores de contraseñas permiten generarlas y almacenarlas sin necesidad de memorizarlas individualmente.
3. No activar la verificación en dos pasos
Una contraseña, incluso cuando es segura, puede quedar expuesta por diferentes motivos. Por eso, las plataformas ofrecen mecanismos adicionales que permiten confirmar la identidad de quien intenta ingresar.
La autenticación de dos factores incorpora una segunda comprobación, que puede consistir en un código temporal, una aplicación de autenticación o una confirmación biométrica.
Esta protección dificulta el acceso indebido aunque un tercero haya conseguido conocer la contraseña, porque todavía necesita superar otro mecanismo de seguridad.
La recomendación es activarla especialmente en correos electrónicos, aplicaciones financieras, redes sociales y aquellos servicios que almacenan información sensible. Siempre que estén disponibles, las aplicaciones de autenticación y las claves de acceso ofrecen alternativas más resistentes a determinadas modalidades de fraude que los códigos enviados por SMS.
4. Compartir códigos de verificación recibidos por mensajes
Los códigos temporales que llegan por SMS, correo electrónico o aplicaciones de mensajería están diseñados para comprobar la identidad del usuario durante un ingreso o una operación.
Sin embargo, los delincuentes pueden intentar obtenerlos mediante engaños. Para ello, pueden hacerse pasar por empleados de una empresa, representantes de una entidad financiera o incluso familiares que aseguran haber cambiado de teléfono.
Entregar uno de estos códigos puede permitir que otra persona complete un intento de acceso o una operación que requiere verificar la identidad.
La regla preventiva es sencilla: los códigos de seguridad no deben compartirse con terceros. Si alguien los solicita inesperadamente, conviene interrumpir la comunicación y verificar la situación mediante los canales oficiales del servicio involucrado.
5. Escanear códigos QR sin verificar su destino
Los códigos QR se incorporaron a numerosas actividades cotidianas. Se utilizan para consultar menús, realizar pagos, acceder a promociones y abrir páginas web sin escribir una dirección.
Esa comodidad también puede ser aprovechada para dirigir a los usuarios hacia sitios fraudulentos. Un código adulterado o colocado sobre otro legítimo puede conducir a una página que imita la apariencia de un comercio, una plataforma de pagos o un servicio conocido.
El riesgo no está en el código QR por sí mismo, sino en el destino al que dirige y en las acciones que el usuario realiza posteriormente.
Por eso, antes de ingresar contraseñas, datos bancarios o cualquier otra información personal, es importante revisar la dirección web que aparece al escanearlo. También se recomienda desconfiar de códigos recibidos por mensajes inesperados o ubicados en lugares donde puedan haber sido reemplazados.
6. Postergar las actualizaciones del teléfono y las aplicaciones
Las notificaciones que solicitan actualizar el sistema operativo o instalar nuevas versiones de una aplicación suelen ser postergadas porque interrumpen otras actividades.
No obstante, estas actualizaciones no solamente incorporan funciones o cambios en el diseño. Muchas incluyen correcciones para vulnerabilidades que podrían ser aprovechadas para acceder a información o comprometer el funcionamiento del dispositivo.
Mantener desactualizado el sistema operativo puede prolongar la exposición a fallas de seguridad que ya cuentan con una solución disponible.
Los especialistas recomiendan instalar las actualizaciones oficiales y, cuando sea posible, habilitar las descargas automáticas. También resulta importante verificar que las aplicaciones procedan de tiendas o proveedores confiables.
7. No realizar copias de seguridad de los archivos importantes
Fotografías familiares, documentos laborales, contactos y archivos personales suelen permanecer almacenados exclusivamente en el teléfono.
La pérdida, el robo o una falla técnica pueden provocar que esa información deje de estar disponible. También existen ataques informáticos capaces de bloquear o dañar archivos, con consecuencias que pueden ser difíciles de revertir.
En este caso, el principal riesgo no es necesariamente el robo de datos, sino su pérdida definitiva cuando no existe una copia que permita recuperarlos.
La recomendación es realizar respaldos periódicos y mantener los archivos importantes en más de una ubicación. Puede utilizarse un servicio de almacenamiento en la nube o un dispositivo externo, siempre con medidas de seguridad adecuadas para proteger la información guardada.
La seguridad también depende de los hábitos
Aunque cada una de estas situaciones presenta características diferentes, todas comparten un elemento: la seguridad digital no depende exclusivamente de los sistemas tecnológicos, sino también de las decisiones que toman sus usuarios.
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) coincide en destacar cuatro medidas fundamentales: reconocer los intentos de engaño, utilizar contraseñas seguras, activar la autenticación multifactor y mantener actualizados los programas y dispositivos.
La Comisión Federal de Comercio estadounidense (FTC), por su parte, advierte específicamente sobre los riesgos de compartir códigos de verificación y de acceder a páginas fraudulentas mediante códigos QR.
Ninguna de estas precauciones garantiza una protección absoluta, pero su aplicación conjunta puede reducir considerablemente la exposición a distintas amenazas.
El informe de TIVIT plantea que, del mismo modo que una persona adopta precauciones al transitar por un lugar que considera inseguro, también necesita aprender a identificar posibles fraudes en los entornos digitales.
En definitiva, proteger la información personal no requiere necesariamente herramientas complejas. Revisar un enlace antes de abrirlo, utilizar claves diferentes, mantener actualizado el teléfono y contar con copias de seguridad son decisiones sencillas que pueden evitar consecuencias importantes.
Fuente: Agencia de Noticias NA,CISA, FTC
Discussion about this post